


Fallstudie
Komatsu Australien
Wie Komatsu Australia mit der Software-as-a-Service-Lösung von Soterion einen ganzjährigen Überblick über die SAP-Zugriffsrisiken gewonnen hat.
Die Geschichte von Komatsu
Komatsu Australia nutzt SAP mit rund 150 Anwendern. Dudley Cartwright, CEO von Soterion, traf sich mit Shane Hubble von Komatsu Australia, um über die Erfahrungen des Unternehmens bei der Umstellung auf das Software-as-a-Service-GRC-Tool (SaaS) von Soterion zu sprechen.


Risikoergebnisse in einer Tabellenkalkulation aufrufen
Bevor Komatsu Soterion beauftragte, arbeitete das Unternehmen mit einem Dienstleister zusammen, der die Ergebnisse zur SAP-Zugriffsrisikobewertung in einer Tabellenkalkulation übermittelte. Die Auswertung der Risikoinformationen auf diese Weise war schwierig, und das Team hatte zwischen den Berichten keinen kontinuierlichen Zugriff auf die Ergebnisse.
Ein einfacher, gehosteter Prozess
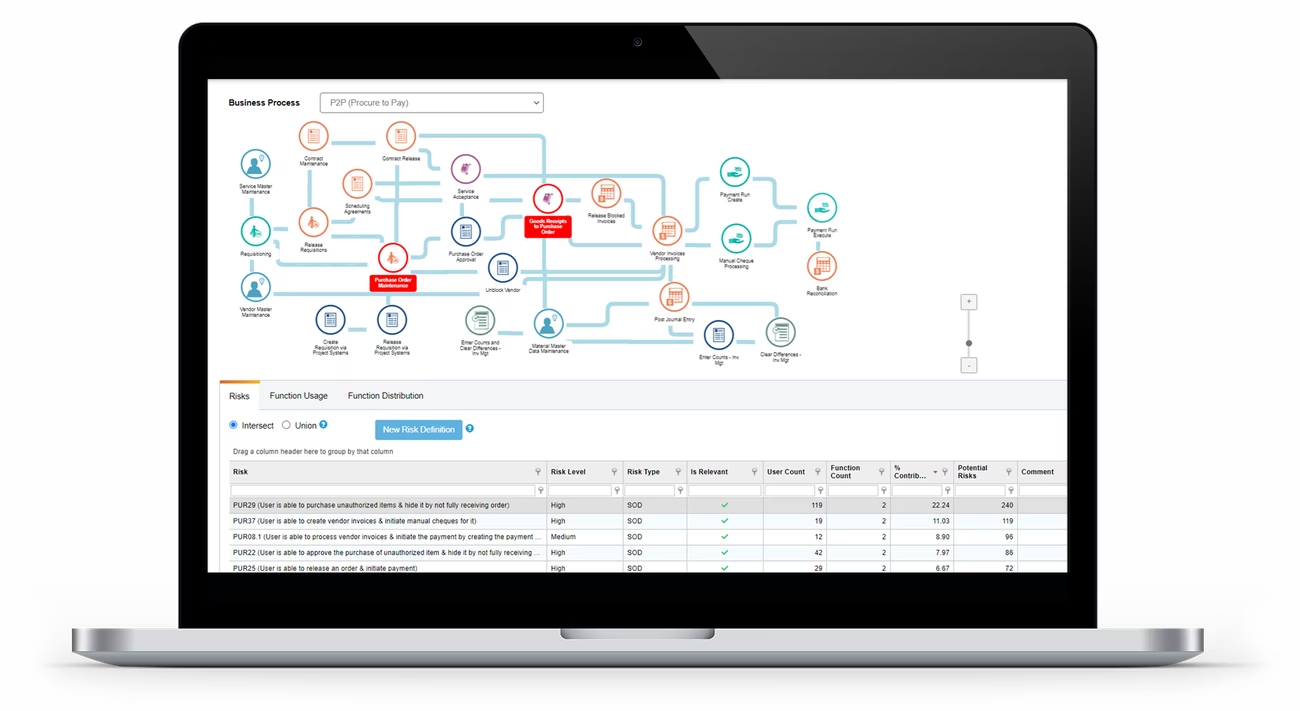
Mit Soterion ist der Prozess ganz einfach. Komatsu nutzt den Soterion Data Extractor, um die relevanten Daten aus SAP zu extrahieren, und Soterion stellt die Anmeldedaten für die gehostete Datenbank bereit. Die Ergebnisse jeder SAP-Zugriffsrisikobewertung werden nicht in einer Tabellenkalkulation, sondern in einer benutzerfreundlichen Webanwendung angezeigt – und Komatsu hat das ganze Jahr über Zugriff auf die Anwendung.
Warum sich Komatsu für Soterion entschieden hat

Komatsu wendet ein eigenes Regelwerk für Risiken an, das sich auf geschäftsrelevante Risiken konzentriert und diese nach den vom Unternehmen selbst eingeschätzten Risikostufen einstuft.

Die Risikoverstoßdaten jedes Benutzers werden zusammen mit der Angabe angezeigt, ob der Zugriff tatsächlich genutzt wurde, sodass das Team weiß, was ohne Beeinträchtigungen entfernt werden kann.

Protokolle zur Benutzer- und Transaktionsnutzung zeigen überflüssige Zugriffe auf, sodass das Sicherheitsteam diese beheben und sich auf die tatsächlichen Risiken konzentrieren kann.

Risikobewertungen können bei Bedarf und zu minimalen Kosten durchgeführt werden.
„Der Soterion-Prozess ist so einfach.“
Shane Hubble, Leiter des Bereichs Risiko und Qualitätssicherung bei Komatsu
Wichtige Erkenntnisse aus der Umsetzung bei Komatsu
- Die Berichterstellung auf Basis von Tabellenkalkulationen erschwert es, auf Zugriffsrisiken zu reagieren – eine Webanwendung mit ganzjährigem Zugriff verschafft dem Team die nötige Transparenz.
- Verwenden Sie einen Regelsatz, der Ihr Unternehmen widerspiegelt und auch die für Ihr Umfeld spezifischen Risiken berücksichtigt, damit sich die Berichterstattung auf das Wesentliche konzentriert.
- Kombinieren Sie die Risikoergebnisse mit den Transaktionsdaten, um Zugriffsrechte sicher zu entziehen, ohne den Geschäftsbetrieb zu beeinträchtigen.
- Regelmäßige Bewertungen treiben Verbesserungen voran: Nach den ersten drei Bewertungen stellte Komatsu ausreichende Verbesserungen fest, um die Häufigkeit der Bewertungen zu reduzieren.

Bei jeder Risikobewertung wird ein Punkt in einem Diagramm mit historischen Trends eingezeichnet, sodass Komatsu verfolgen kann, wie sich sein Zugangsrisiko seit den letzten Bewertungen verändert hat.

Komatsu hatte ursprünglich geplant, die Risikobewertung viermal im Jahr durchzuführen. Nach einer enormen Verbesserung im Anschluss an die ersten drei Bewertungen ist das Team nun der Ansicht, dass es die Häufigkeit auf ein paar Mal im Jahr reduzieren kann.
Sind Sie bereit, die Kontrolle über Ihre SAP-Zugriffsrisiken zu übernehmen?
Sprechen Sie mit einem Experten für Soterion-Lösungen.