


Fallstudie
Saint-Gobain Südafrika
Wie Saint-Gobain SA die „undichte chinesische Mauer“ zwischen seinen Geschäftsbereichen abdichtete und sich mit Soterion auf eine erfolgreiche Wirtschaftsprüfung vorbereitete.
Die Geschichte von Saint-Gobain
Die Saint-Gobain-Gruppe wurde 1665 als eines von 25 königlichen Spiegelglasherstellern gegründet und blickt auf eine mehr als 350-jährige Geschichte zurück. Heute ist das Unternehmen in 67 Ländern mit mehr als 180.000 Mitarbeitern vertreten und entwickelt, produziert und vertreibt Materialien und Lösungen für die Bereiche Bauwesen, Verkehr, Infrastruktur sowie zahlreiche industrielle Anwendungen.
Saint-Gobain Südafrika besteht aus mehreren Geschäftsbereichen. Vier davon – Weber, Gyproc, ISOVER und PAM – nutzen ein einziges SAP-ECC-System.


Der Fall der undichten chinesischen Mauer
Die vier Geschäftsbereiche müssen den Zugriff auf geschäftsbereichsübergreifende Aktivitäten einschränken: Ein Mitarbeiter eines Geschäftsbereichs sollte keinen Zugriff auf die Aktivitäten eines anderen Geschäftsbereichs haben. Die konzerninterne Revisionsabteilung von Saint-Gobain führt unangekündigte Prüfungen durch, in der Regel mit einer Vorankündigung von nur einem Monat, wobei der Schwerpunkt auf weitreichenden und geschäftsbereichsübergreifenden Zugriffsrechten liegt. Jedes Unternehmen wird mit einer Note von A (Kontrollen vorhanden, effizient und formalisiert) bis E (keine Kontrollen) bewertet.
Seit der Einführung von SAP im Jahr 2001 hatte Saint-Gobain SA die Audits zur Zugriffskontrolle immer wieder nicht bestanden. Die auf Aufgaben basierenden Rollen waren zu weit gefasst, und durch „Autorisierungsausuferung“ behielten Nutzer ihre Zugriffsrechte auch beim Wechsel zwischen verschiedenen Aufgabenbereichen und Geschäftsbereichen – was zu einer undichten „chinesischen Mauer“ zwischen den Unternehmen führte.
Die Herausforderungen des Outsourcings
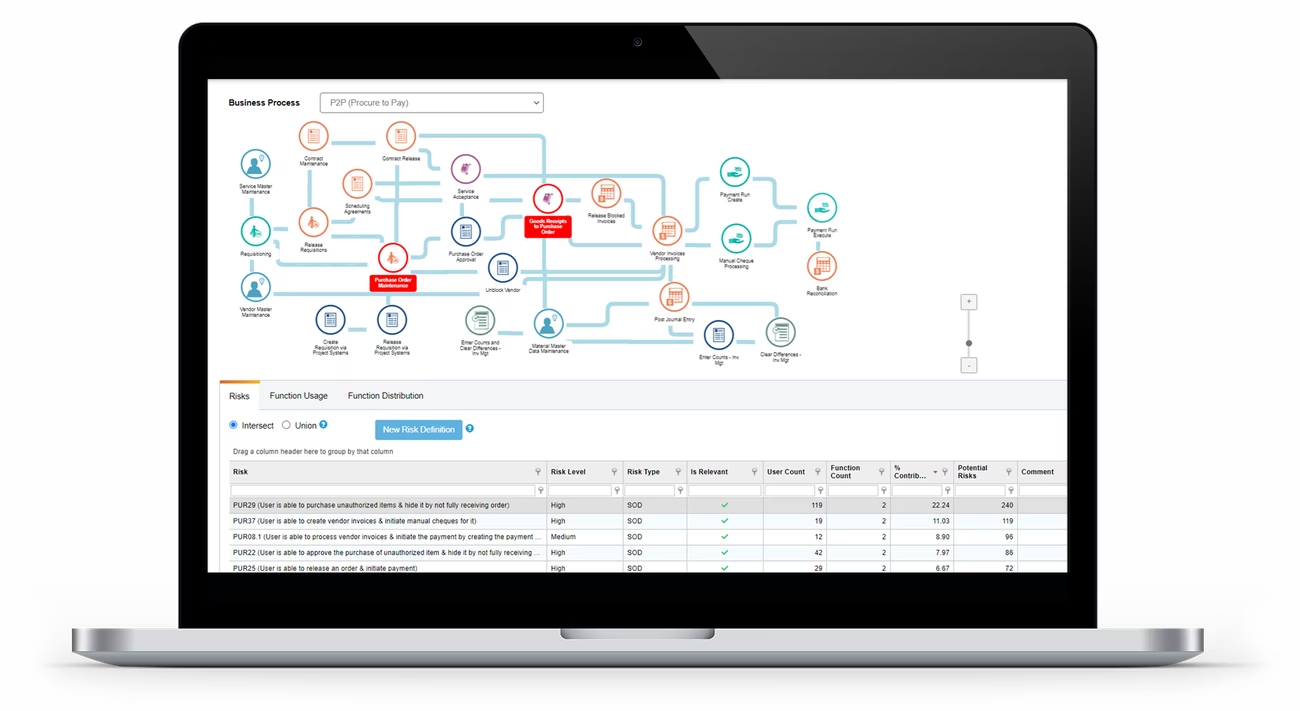
Saint-Gobain SA nutzte einen externen SAP-Berechtigungsanbieter für technische Aufgaben wie Rollenänderungen. Der Anbieter führte die Anfragen aus, ohne das Unternehmen hinsichtlich bewährter Verfahren anzuleiten, sodass sich riskante Praktiken festsetzten und häufige Wechsel der Sicherheitsverantwortlichen zu uneinheitlichen Rollenmanagement-Methoden führten. Ohne eine Lösung für Zugangsrisiken gab es keinen Überblick über die Risikoauswirkungen jeder einzelnen SAP-Zugriffsänderungsanfrage. Saint-Gobain SA führte Soterion im Jahr 2015 ein – doch ein Tool zur Zugriffsrisikosteuerung allein war kein Allheilmittel. Bereichsübergreifende Zugriffsrechte führten weiterhin zu Fehlern bei der Prüfung, weshalb Saint-Gobain SA Soterion um Unterstützung bat, um die zugrunde liegenden Probleme zu verstehen und zu beheben.
Warum sich Saint-Gobain SA für Soterion entschieden hat

Eine auf „Aufgaben und Werten“ basierende Rollenmethodik sorgte für ein ausgewogenes Verhältnis zwischen Flexibilität und Kontrolle, wobei die Geschäftsrollen anhand von Benutzer-Transaktionsprotokollen (SM20) und nach Genehmigung durch den Vorgesetzten zugewiesen wurden.

Das marktführende Regelwerk von Soterion wurde speziell auf Saint-Gobain SA zugeschnitten – ein wichtiger Schritt, um die Zustimmung des Unternehmens zu gewinnen.

Die bestehenden Kontrollmaßnahmen wurden in einem zentralen Repository dokumentiert und den Risiken im maßgeschneiderten Regelsatz zugeordnet.

Die Vorgesetzten und Leiter der Geschäftsbereiche wurden zu den Risiken und Kontrollmaßnahmen in ihren Bereichen geschult, um Eigenverantwortung und eine Kultur des Risikobewusstseins zu fördern.
„Die Einführung eines Tools zur Zugriffsrisikokontrolle allein war nicht die Wunderlösung, die wir uns erhofft hatten. Soterion hat uns geholfen zu verstehen, warum wir bei Audits immer wieder durchgefallen sind, und die zugrunde liegenden Probleme zu beheben – angefangen bei der Gestaltung unserer Rollen. Früher hat unser externer Dienstleister einfach nur das getan, was wir von ihm verlangten. Soterion begleitet uns auf dem Weg zu Best Practices. Es fühlt sich weniger wie Outsourcing an, sondern eher wie eine Partnerschaft.“
Jeanette Law, Leiterin für Unternehmensanwendungen bei Saint-Gobain SA
Wichtige Erkenntnisse aus der Umsetzung bei Saint-Gobain SA
- Ein Tool zur Bewertung von Zugriffsrisiken allein ist kein Allheilmittel – eine gute Rollengestaltung ist die Grundlage, auf der alles andere aufbaut.
- Ähnlich wie bei einem mehrstöckigen Gebäude muss zunächst ein solides Fundament in Form einer fundierten Gestaltung der geschäftlichen und technischen Rollen geschaffen werden, bevor das Unternehmen von GRC und dem Identitäts- und Zugriffsmanagement profitieren kann.
- Wählen Sie einen Partner, der Sie zu bewährten Verfahren führt, und keinen, der lediglich Ihre Anweisungen ausführt.
- Sensibilisieren Sie das Unternehmen dafür, damit die Verantwortung für Zugangsrisiken von der IT auf die Prozessverantwortlichen übergeht.

Saint-Gobain SA hat den „Elevated Rights Manager“ von Soterion eingeführt, um den Zugriff auf sensible Bereiche und in Notfällen zu verwalten. Support-Mitarbeiter und Geschäftsanwender erhalten bei Bedarf auf kontrollierte Weise Zugriff auf sensible Funktionen, und Sitzungen mit erweiterten Rechten werden protokolliert und den Verantwortlichen zur Überprüfung übermittelt.

Saint-Gobain SA ging über das Outsourcing hinaus und hat GRC als Managed Service eingeführt – eine Partnerschaft, die die Bereiche Risiko, Kontrollen und Audit-Unterstützung abdeckt. Dank wachsender interner Fachkompetenz erfolgt die Zuweisung von Rollen nun intern, und nur Änderungen am Rollenumfang werden ausgelagert, während durch die Einrichtung einer neuen Abteilung für interne Kontrollen die Zuständigkeit von der IT auf das operative Geschäft übergegangen ist. Zu den nächsten Schritten gehören die Überprüfung der Benutzerzugriffe und die Prüfung einer Lösung für das Identitäts- und Zugriffsmanagement.
Sind Sie bereit, die Kontrolle über Ihre SAP-Zugriffsrisiken zu übernehmen?
Sprechen Sie mit einem Experten für Soterion-Lösungen.